
Ficha Técnica
| Dato | Detalle |
|---|---|
| Plugin | Sucuri Security – Auditing, Malware Scanner and Security Hardening, desarrollado por Sucuri Inc. (empresa de GoDaddy). |
| Instalaciones activas | Más de 600.000, según la ficha oficial en WordPress.org. |
| Valoración | Aproximadamente 4,2 de 5 estrellas, con algo menos de 400 reseñas. |
| Modelo | Freemium: plugin gratuito de auditoría y endurecimiento; firewall en la nube y limpieza de malware con suscripción. |
| Ideal para | Sitios que buscan monitoreo y registro de actividad, y negocios que quieren un firewall externo con servicio de limpieza incluido. |
| Compatibilidad | Según la ficha, requiere WordPress 6.0 y PHP 7.4 como mínimo; se recomienda la última versión de WordPress y PHP 8.2 o superior. |
| Última actualización | Versión 2.8.1, publicada el 14 de octubre de 2026 y probada con WordPress 7.1, según la ficha oficial. |
| Enlace oficial | Sucuri Security en WordPress.org |
¿Qué problema resuelve este plugin?
Piensa en una tienda con cámaras de seguridad. Las cámaras no impiden que alguien entre, pero registran quién pasó, a qué hora y qué tocó. Si algo desaparece, puedes reconstruir lo ocurrido y actuar rápido. Ahora suma a esa tienda un guardia en la vereda que revisa a cada persona antes de que llegue a la puerta. Sucuri Security combina esas dos ideas: el plugin gratuito es la cámara, y su firewall en la nube es el guardia.
El problema técnico es la falta de visibilidad. En muchos sitios WordPress nadie sabe cuándo se instaló un plugin, quién cambió una contraseña o qué archivo del núcleo fue modificado. Cuando aparece un problema, como redirecciones extrañas, spam en Google o un aviso de “sitio peligroso” en el navegador, el daño ya lleva días ocurriendo y no hay rastro de cómo empezó.
Las consecuencias de no tener monitoreo son conocidas:
- Infecciones que pasan inadvertidas durante semanas y afectan el posicionamiento.
- Inclusión del dominio en listas negras de Google Safe Browsing o de antivirus.
- Imposibilidad de saber qué usuario o qué plugin originó el problema.
- Limpiezas incompletas que dejan puertas traseras y provocan reinfecciones.
El plugin actúa en varios niveles. Registra la actividad relevante del sitio en un registro de auditoría, compara los archivos del núcleo con los originales, consulta el escáner remoto SiteCheck para detectar malware visible y listas negras, y aplica medidas de endurecimiento con un clic. Además, incluye acciones posteriores a un hackeo, como regenerar las claves de seguridad o forzar el cambio de contraseñas. Para bloquear ataques antes de que lleguen al servidor, ofrece como servicio de pago un firewall de aplicación web en la nube que también acelera el sitio con caché.
Explotando la Versión Lite (Gratis al 100%)
El plugin gratuito no es un firewall, sino una herramienta de auditoría, monitoreo y endurecimiento, que desde la versión 2.5 incluye también autenticación en dos pasos. Bien entendida esa diferencia, aporta mucho valor sin costo.
Registro de auditoría de actividad
Guarda eventos como inicios de sesión, intentos fallidos, cambios en entradas, activación de plugins y modificaciones de usuarios. Al generar una clave de API gratuita, los registros se almacenan en los servidores de Sucuri, de modo que un atacante no puede borrarlos desde el sitio. Desde la versión 2.8 puedes buscar y filtrar eventos por gravedad, plugin o tema, y descargar el historial completo en CSV.
Monitoreo de integridad de archivos
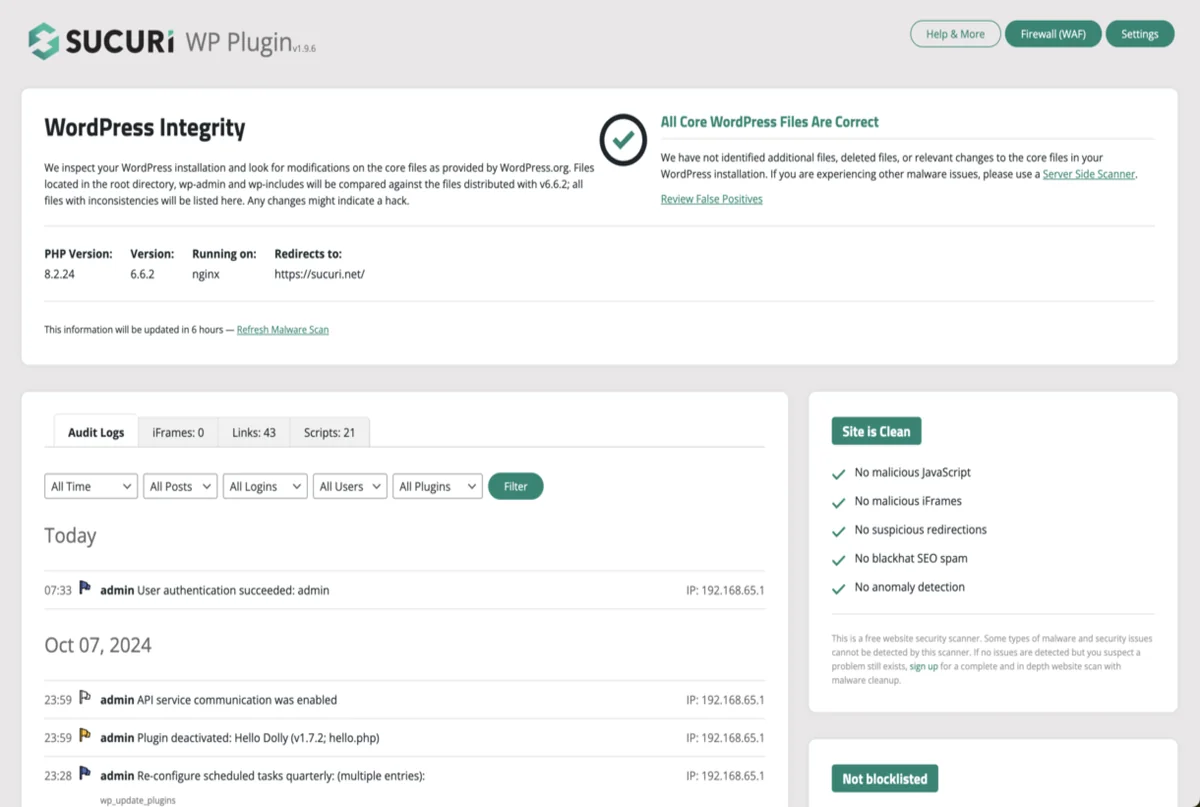
Compara los archivos del núcleo de WordPress con la versión oficial de WordPress.org y avisa de archivos añadidos, modificados o eliminados. Es una de las formas más rápidas de detectar una intrusión.
Escaneo remoto con SiteCheck y listas de bloqueo
Analiza el sitio desde fuera, como lo vería un visitante, en busca de malware visible, iFrames y JavaScript maliciosos, redirecciones sospechosas y spam SEO. También revisa si el dominio aparece en listas de bloqueo como Google Safe Browsing, Norton, McAfee, ESET o Spamhaus.
Refuerzo y prevención
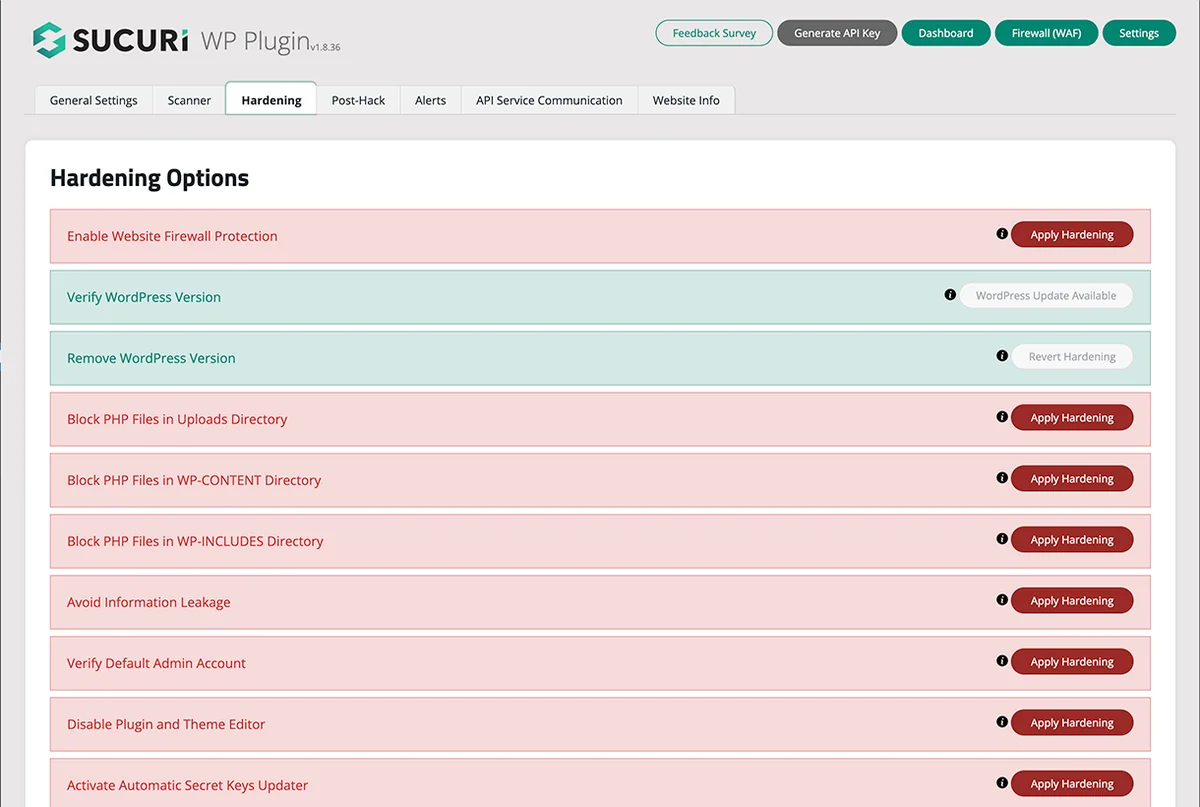
Aplica con un clic medidas como bloquear archivos PHP en las carpetas de subidas, wp-content y wp-includes, ocultar la versión de WordPress, desactivar el editor de plugins y temas, desactivar XML-RPC y renovar automáticamente las claves secretas.
Autenticación en dos pasos y últimas conexiones
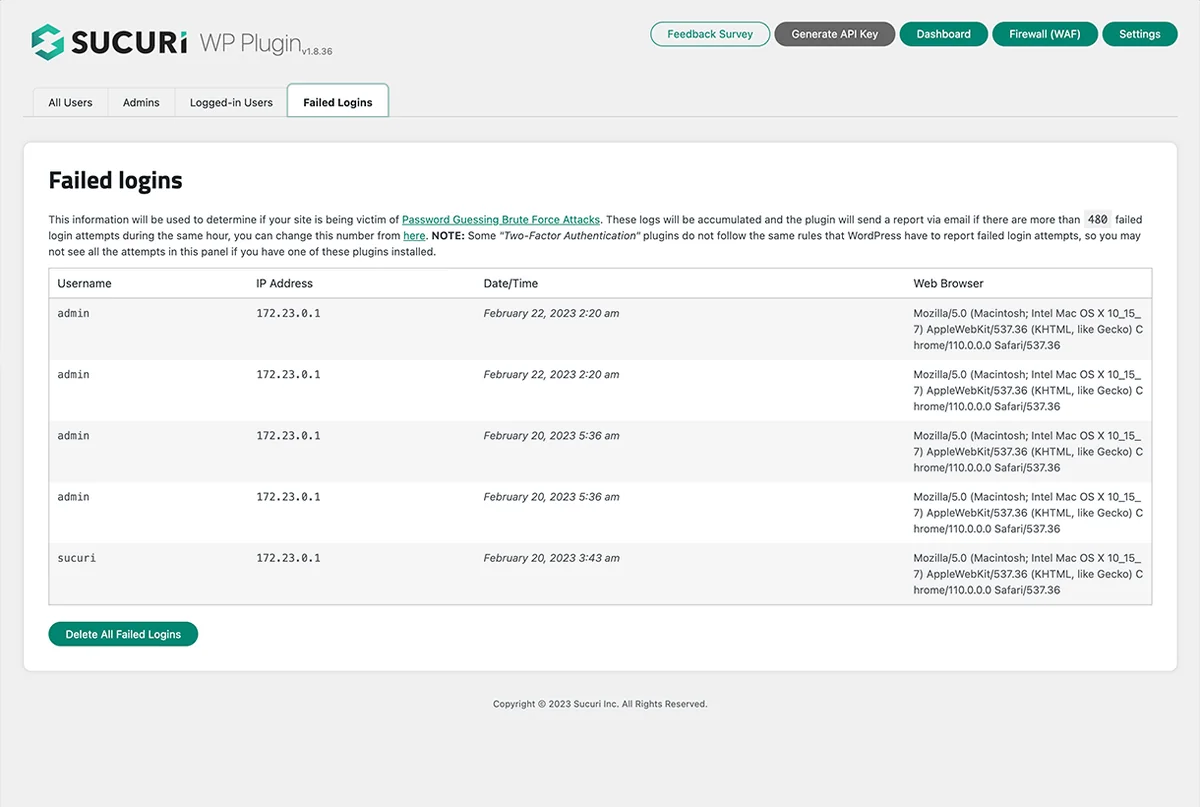
Incluye 2FA con cualquier aplicación TOTP, diez códigos de respaldo de un solo uso y la opción de exigirla a todos los usuarios o solo a algunos. La sección de últimas conexiones muestra accesos correctos, fallidos y usuarios en línea.
Gestión de cabeceras y acciones después de un hackeo
Permite configurar cabeceras Cache-Control y, en modo de solo informe, CSP y CORS. Tras un incidente, guía cuatro pasos: renovar las claves secretas, restablecer contraseñas, reinstalar los plugins y actualizar plugins y temas.
Limitaciones reales de la versión gratuita:
- No incluye firewall: no bloquea ataques antes de que lleguen a WordPress.
- No bloquea IP tras intentos fallidos: solo avisa cuando detecta un ataque de fuerza bruta.
- SiteCheck es un escaneo remoto y no revisa en profundidad los archivos del servidor ni la base de datos.
- El escaneo de vulnerabilidades del núcleo, PHP, plugins y temas requiere la clave del firewall de pago.
- No incluye limpieza de malware ni soporte más allá de los foros públicos.
Guía de Configuración Paso a Paso (Ajustes Imprescindibles)
Haz una copia de seguridad antes de aplicar el refuerzo. El plugin añade el menú Sucuri Security en la barra lateral del escritorio.
Paso 1. Instala el plugin y genera la clave de API
Ve a Plugins → Añadir plugin, busca “Sucuri Security”, instala la opción de Sucuri Inc. y actívala. En el panel del plugin, pulsa Generar clave de API: con ella los registros de auditoría se guardan fuera de tu servidor. Si aparece la ventana que pide la clave del cortafuegos (WAF) y no lo has contratado, elige “Maybe later”.
Paso 2. Revisa la integridad de WordPress
En Sucuri Security → Exploración de vulnerabilidades, revisa el bloque Integridad de WordPress. En una instalación limpia y actualizada debe indicar que todos los archivos del núcleo son correctos. Si aparecen archivos modificados o añadidos, investiga cada uno antes de marcarlo como falso positivo.
Paso 3. Aplica el refuerzo
Ve a Sucuri Security → Refuerzo y prevención y aplica, como mínimo:
- Bloquear archivos PHP en el directorio de subidas y en WP-INCLUDES.
- Desactivar el editor de plugins y temas.
- Eliminar la versión de WordPress y desactivar XML-RPC si no lo usas.
Si algún plugin deja de funcionar, usa Permitir archivos PHP bloqueados para autorizar solo ese archivo. En servidores Nginx, algunas medidas requieren reglas manuales.
Paso 4. Activa la autenticación en dos pasos
En Sucuri Security → Autenticación de dos factores, escanea el código QR con tu aplicación, introduce el código de 6 dígitos y pulsa Configurar. Guarda los códigos de respaldo. Después, actívala para los usuarios con más privilegios; si la exiges a todos, cada usuario deberá configurarla en su próximo acceso.
Paso 5. Configura las alertas
Ve a Sucuri Security → Ajustes → Alertas. Indica un correo que revises a diario, elige un máximo de alertas por hora, define a partir de cuántos inicios de sesión fallidos se considera un ataque de fuerza bruta y activa los avisos de cambios en usuarios, plugins y temas.
Paso 6. Ajusta el escáner
En Ajustes → Explorador, el escaneo programado se ejecuta una vez al día, frecuencia suficiente para la mayoría. Usa Ignorar archivos y carpetas durante las exploraciones para excluir carpetas de caché o de copias que cambian constantemente.
Verificación práctica
Cierra sesión e intenta entrar con una contraseña incorrecta; luego entra correctamente con tu código 2FA. En Sucuri Security → Últimas conexiones y en Informes de eventos deberían aparecer ambos intentos. Por último, revisa en el panel que SiteCheck no detecte problemas.
Desbloqueando la Versión Pro: Funciones clave
La parte de pago de Sucuri no es una “versión Pro” del plugin, sino la Plataforma de Seguridad Web, un servicio con firewall en la nube, CDN, monitoreo y limpieza. Según su web oficial, los planes cuestan 229 USD al año (Basic), 339 USD (Pro) y 549 USD (Business) por sitio, y todos incluyen limpiezas manuales ilimitadas. Precio sujeto a cambios; consultar web oficial.
| Función Premium | Beneficio | ¿Para quién conviene? |
|---|---|---|
| Firewall de aplicación web en la nube | Filtra ataques, bots y explotación de vulnerabilidades antes de que el tráfico llegue a tu servidor. | Tiendas, membresías y sitios con ataques frecuentes. |
| Mitigación de ataques DDoS | Absorbe picos de tráfico malicioso que tumbarían un hosting convencional. | Proyectos de alto tráfico o con exposición mediática. |
| CDN y caché incluidas | Sirve contenido desde servidores cercanos al visitante y mejora los tiempos de carga. | Sitios con audiencia en varios países. |
| Limpieza de malware ilimitada | Analistas eliminan infecciones y puertas traseras cuando ocurren, sin costo adicional. | Negocios sin equipo técnico propio. |
| Eliminación de listas negras | Gestionan la salida del dominio de listas como Google Safe Browsing. | Webs que dependen del tráfico orgánico o del correo. |
| Escaneo de vulnerabilidades en WordPress | Al conectar la clave del firewall, el plugin revisa vulnerabilidades del núcleo, PHP, plugins y temas, y muestra la configuración del firewall en el escritorio. | Sitios con muchos plugins de terceros. |
Veredicto Final: ¿Qué versión necesitas tú?
Sucuri brilla cuando se entiende como un servicio de seguridad gestionado, más que como un simple plugin de seguridad para WordPress:
| Tu perfil de proyecto | Versión recomendada | ¿Por qué? |
|---|---|---|
| Blog personal, web corporativa pequeña o sitio con bajo tráfico | Plugin gratuito, combinado con protección de acceso | Aporta auditoría, refuerzo y 2FA sin costo; para frenar la fuerza bruta conviene sumar un limitador de intentos. |
| Tienda online, membresías, LMS o web que recibe pagos | Plataforma de pago con firewall | El firewall en la nube y la limpieza incluida reducen el riesgo y el tiempo de recuperación ante un incidente. |
| Agencia, e-commerce avanzado, proyecto de alto tráfico o sitio con información sensible | Plataforma de pago en un plan superior | La mitigación DDoS, la CDN y los tiempos de respuesta más cortos justifican la inversión. |
Recomendación final: instala el plugin gratuito si quieres saber qué ocurre en tu sitio y aplicar endurecimiento básico, pero no esperes que bloquee ataques por sí solo. Si buscas un firewall con servicio de limpieza incluido y no quieres gestionar la seguridad tú mismo, la plataforma de pago de Sucuri es una de las opciones más completas.
Preguntas Frecuentes (FAQ)
¿Sucuri Security hace más lento mi sitio?
El plugin gratuito tiene un impacto bajo, porque el escaneo de integridad se ejecuta de forma programada y el registro de auditoría guarda eventos puntuales. El firewall de pago, en cambio, suele mejorar la velocidad, ya que incluye CDN y caché. Si notas lentitud, revisa la frecuencia del escaneo y excluye carpetas de caché o de registros que cambian constantemente.
¿Es seguro instalar Sucuri Security?
Sí. Sucuri es una empresa de seguridad con muchos años en el sector y forma parte de GoDaddy. El plugin se mantiene activamente y se distribuye en el repositorio oficial. Ten en cuenta que, al generar la clave de API, los registros de auditoría se envían a los servidores de Sucuri; revísalo si tu política de privacidad exige mantener esos datos en tu propio servidor.
¿Funciona con Wordfence, Cloudflare o plugins de caché?
El plugin gratuito convive bien con plugins de caché y puede complementar a otros plugins de seguridad si no duplicas funciones. El firewall de pago no debe combinarse con Cloudflare como proxy al mismo tiempo, porque ambos cumplen el mismo papel. Si ya usas Wordfence, evita activar el endurecimiento de ambos: elige uno como responsable de esas reglas.
¿El plugin gratuito es suficiente?
Para monitorear y endurecer un sitio pequeño, sí. Para protegerlo de forma activa, no, porque no incluye firewall ni bloqueo de IP tras intentos fallidos. Una combinación razonable para sitios modestos es Sucuri gratuito con su 2FA activada, un limitador de intentos de acceso y copias de seguridad automáticas fuera del servidor.
¿Cuándo conviene pagar la plataforma de Sucuri?
Conviene cuando una infección o una caída te costaría más que la suscripción, cuando no tienes a nadie técnico que limpie un hackeo o cuando el sitio sufre ataques constantes. También si ya fuiste hackeado: la limpieza incluida y la eliminación de listas negras resuelven el incidente y el firewall reduce el riesgo de reinfección.
¿Por qué el plugin dice que mi sitio está limpio si tengo malware?
Es una confusión habitual. SiteCheck analiza el sitio desde fuera, como un visitante, y no puede ver código malicioso que solo se activa en ciertas condiciones o que está oculto en la base de datos. Un resultado limpio no garantiza que no haya infección. Si sospechas un hackeo, revisa la integridad de archivos y considera un escaneo desde el servidor.







