
Ficha Técnica
| Dato | Detalle |
|---|---|
| Plugin | Wordfence Security – Firewall, Malware Scan, and Login Security, desarrollado por Wordfence (Defiant Inc.). |
| Instalaciones activas | Más de 5 millones, según la ficha oficial en WordPress.org. |
| Valoración | Aproximadamente 4,7 de 5 estrellas, con alrededor de 5.000 reseñas en el repositorio oficial. |
| Modelo | Freemium: versión gratuita completa y planes de pago con protección en tiempo real y soporte. |
| Ideal para | Blogs, webs corporativas, tiendas WooCommerce, membresías y plataformas LMS en hosting compartido, VPS o servidor dedicado. |
| Compatibilidad | Mínimo WordPress 4.7 y PHP 7.0 según la ficha; lo recomendable es la última versión de WordPress y PHP 8.2 o superior. |
| Última actualización | Versión 9.0.2, publicada el 30 de septiembre de 2026 y probada con WordPress 7.1, según la ficha oficial. |
| Enlace oficial | Wordfence Security en WordPress.org |
¿Qué problema resuelve este plugin?
Piensa en un edificio de departamentos sin conserje. La puerta principal tiene cerradura, pero cualquiera puede quedarse probando llaves toda la noche, nadie revisa quién entra con un paquete sospechoso y, si alguien rompe una ventana del tercer piso, los vecinos se enteran días después. Un sitio WordPress sin una capa de seguridad dedicada funciona igual: tiene lo básico, pero nadie vigila.
El problema técnico es concreto. WordPress impulsa una parte enorme de la web, y eso lo convierte en el objetivo favorito de los ataques automatizados. A diario, bots prueban combinaciones de usuario y contraseña en wp-login.php y en xmlrpc.php, buscan plugins vulnerables o intentan subir archivos maliciosos. La gran mayoría de las vulnerabilidades que se publican cada año no están en el núcleo de WordPress, sino en plugins y temas, y basta con uno desactualizado para abrir la puerta.
Las consecuencias son caras y, a veces, invisibles al principio:
- Inyección de spam o enlaces ocultos que hunden el posicionamiento en Google.
- Redirecciones maliciosas que llevan a tus visitantes a sitios fraudulentos.
- Robo de datos de clientes, alumnos o usuarios registrados.
- Suspensión del hosting o inclusión del dominio en listas negras.
Wordfence actúa en tres frentes. Primero, instala un firewall de aplicación web (WAF) que se ejecuta en tu propio servidor y analiza cada petición antes de que llegue a WordPress, bloqueando patrones de ataque conocidos. Segundo, incluye un escáner de malware que compara los archivos del núcleo, temas y plugins con las versiones originales del repositorio, y busca código malicioso, puertas traseras y URLs peligrosas. Tercero, refuerza el acceso con protección contra fuerza bruta, llaves de acceso (passkeys), autenticación en dos pasos (2FA) y CAPTCHA. Todo se gestiona desde el escritorio de WordPress.
Explotando la Versión Lite (Gratis al 100%)
La versión gratuita de Wordfence es de las más generosas del ecosistema: incluye firewall, escáner y seguridad del acceso. Al instalarlo, el plugin pide registrar una licencia gratuita con un correo electrónico, que también se usa para enviar las alertas.
Firewall de aplicación web
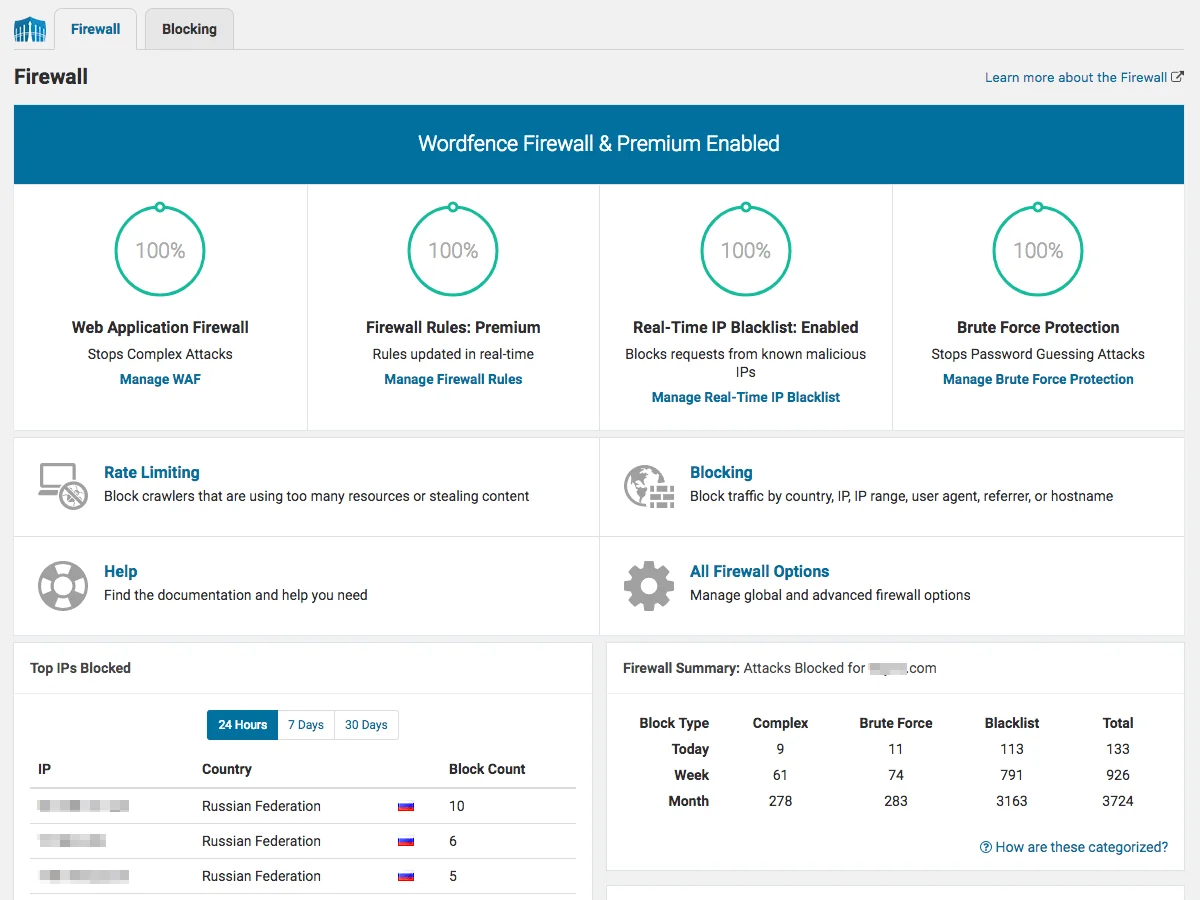
El firewall filtra inyecciones SQL, ataques XSS, subida de archivos maliciosos y otros intentos de explotación. Puede funcionar en modo básico, cargándose junto con WordPress, o en modo de protección extendida, donde se ejecuta antes que cualquier otro archivo PHP del sitio. Durante la primera semana trabaja en modo aprendizaje para no bloquear acciones legítimas de tus plugins.
Escáner de malware y de integridad
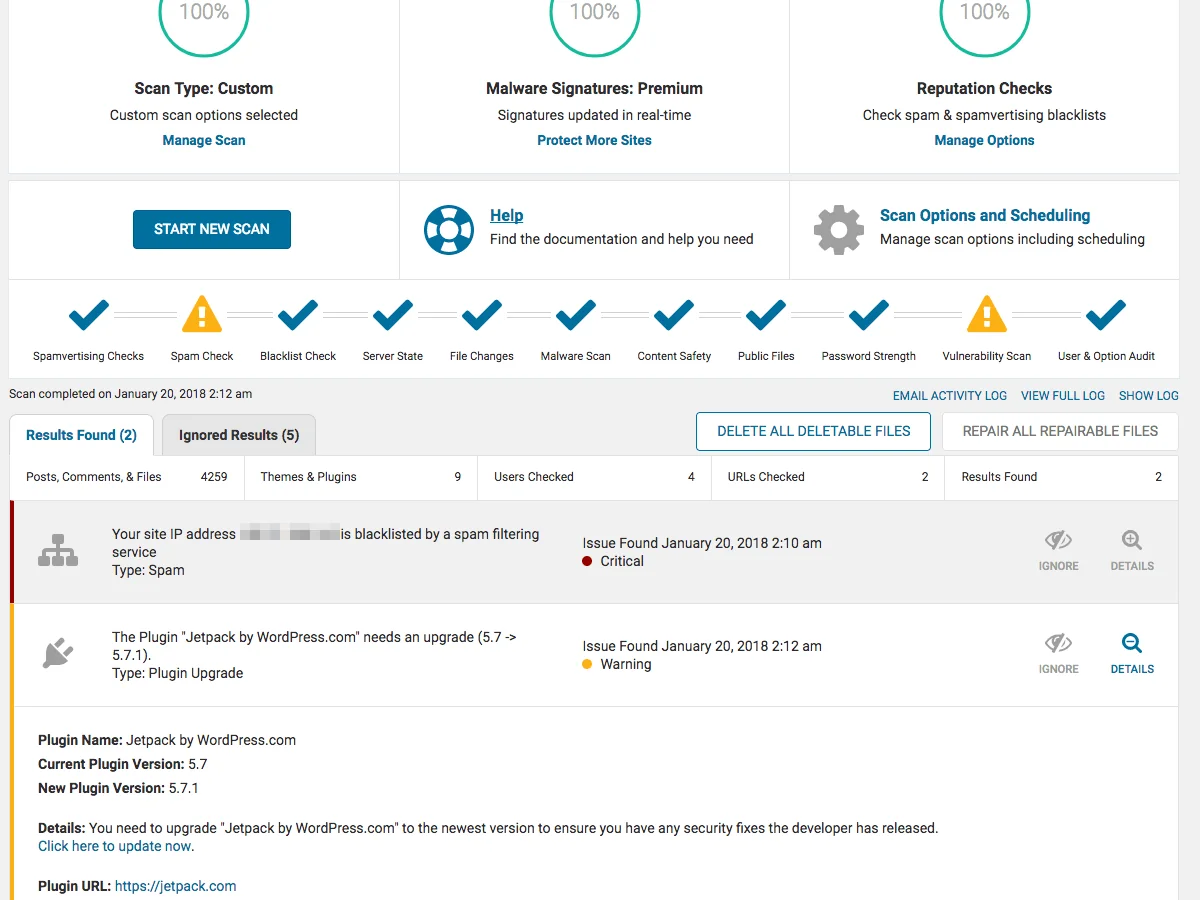
Revisa los archivos del núcleo, temas y plugins en busca de cambios, firmas de malware conocidas, puertas traseras y enlaces sospechosos en el contenido. También avisa cuando un plugin instalado tiene una vulnerabilidad conocida o fue retirado del repositorio oficial.
Seguridad del inicio de sesión
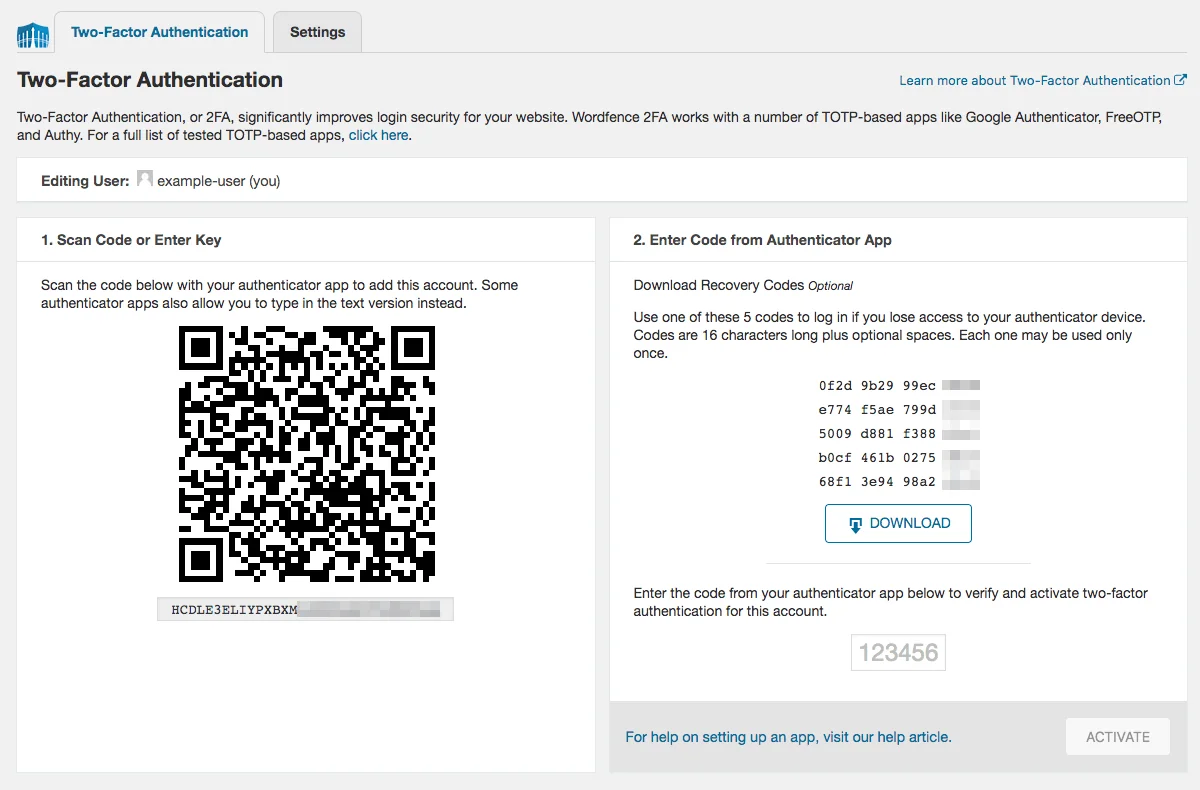
Desde la versión 9.0, lanzada en agosto de 2026, incluye passkeys: los usuarios entran con la huella, el reconocimiento facial, el PIN o la contraseña del dispositivo, sin escribir una contraseña. También ofrece 2FA con cualquier aplicación TOTP, como Google Authenticator o Authy, con códigos de recuperación; CAPTCHA en la página de acceso con reCAPTCHA v3 de Google; gestión de passkeys y 2FA desde la página Mi cuenta de WooCommerce; y opciones para desactivar XML-RPC o exigir 2FA también en esa vía, muy usada en ataques de fuerza bruta.
Protección contra fuerza bruta y limitación de peticiones
Permite fijar cuántos intentos fallidos se toleran antes de bloquear una IP, bloquear al instante a quien pruebe usuarios inexistentes, impedir contraseñas filtradas en brechas conocidas y frenar a bots que hacen demasiadas peticiones por minuto.
Tráfico en directo y alertas
Tráfico en directo (Live Traffic) muestra quién visita el sitio, incluidos bots, y qué peticiones fueron bloqueadas. Las alertas por correo avisan de bloqueos, accesos de administradores, resultados del escaneo y actualizaciones pendientes.
Wordfence Central
Panel externo, gratuito para sitios ilimitados, que reúne el estado de seguridad de varias webs en una sola vista, permite aplicar plantillas de configuración y envía alertas por correo, SMS o Slack. Es práctico si administras más de una web.
Limitaciones reales de la versión gratuita:
- Las reglas del firewall y las firmas de malware llegan con 30 días de retraso respecto a la versión Premium.
- No incluye la lista de bloqueo de IP en tiempo real, que frena a direcciones atacantes antes de que intenten nada.
- No permite el bloqueo por país ni programar escaneos a horas concretas o con mayor frecuencia.
- El registro de auditoría (Audit Log) es exclusivo de los planes de pago.
- No vigila si tu sitio o tu IP aparecen en listas negras de spam o de dominios peligrosos.
- El soporte se limita a los foros públicos de WordPress.org.
- No incluye limpieza de malware ni respuesta ante incidentes realizada por el equipo de Wordfence.
Guía de Configuración Paso a Paso (Ajustes Imprescindibles)
Antes de empezar, haz una copia de seguridad completa: el plugin modifica .htaccess o .user.ini.
Paso 1. Instala el plugin y registra la licencia gratuita
Ve a Plugins → Añadir plugin, busca “Wordfence Security”, pulsa Instalar y luego Activar. El asistente te pedirá un correo electrónico para obtener la licencia gratuita y recibir alertas. Usa un correo que revises a diario y, de preferencia, que no dependa del mismo dominio.
Paso 2. Activa la protección extendida del firewall
Ve a Wordfence → Cortafuegos y pulsa Optimizar el cortafuegos de Wordfence. El asistente detecta el servidor y ofrece descargar una copia de los archivos que modificará: descárgala. Así el firewall pasa a protección extendida y se ejecuta antes que WordPress. Deja el modo aprendizaje durante una semana mientras usas el sitio con normalidad; después, en Opciones del cortafuegos, cambia el estado a Activo y protegiendo.
Paso 3. Ajusta la protección contra fuerza bruta
En Wordfence → Cortafuegos → Opciones del cortafuegos, sección Protección contra ataques de fuerza bruta, una configuración equilibrada es:
- Bloquear tras 5 intentos fallidos de inicio de sesión y tras 5 solicitudes de recuperación de contraseña.
- Contar los fallos en un periodo de 4 horas y bloquear durante 4 horas o más.
- Activar el bloqueo inmediato de nombres de usuario inexistentes.
- Impedir contraseñas filtradas en brechas de datos.
- Evitar que se descubran nombres de usuario por escaneos de autor, la API REST y los sitemaps.
En Limitación de puntuación (Rate Limiting) usa valores moderados y no trates a Google como a cualquier otro rastreador, para no afectar tu SEO.
Paso 4. Activa passkeys, la autenticación en dos pasos y CAPTCHA
Ve a Wordfence → Seguridad de acceso. En la pestaña Ajustes, activa Activar claves de acceso y Activar 2FA, y elige para qué roles son obligatorias: al menos para administradores. Define un periodo de gracia de unos días para que los demás usuarios se adapten. En la misma pestaña, activa reCAPTCHA v3 con las claves de la consola de Google, marca Desactivar la identificación XML-RPC si ninguna aplicación la usa y, si tienes tienda, activa la integración con WooCommerce. Luego, en Mis claves de acceso registra tu passkey y en Mi 2FA escanea el código QR y guarda los códigos de recuperación.
Paso 5. Programa y afina el escaneo
Ve a Wordfence → Analizar → Opciones de exploración y planificación. La Exploración estándar es la recomendada para la mayoría de los sitios; en hostings básicos usa Exploración limitada o ajusta las Opciones de rendimiento. Ejecuta un primer escaneo manual y revisa cada resultado.
Paso 6. Configura las alertas y la detección de IP
En Wordfence → Todas las opciones, revisa las preferencias de alertas por correo y deja activas las importantes: inicios de sesión de administradores, problemas críticos del escaneo y bloqueos relevantes. En las opciones generales, revisa ¿Cómo obtiene Wordfence las direcciones IP?: si usas Cloudflare u otro proxy, selecciona la opción correspondiente, o el plugin verá a todos los visitantes con la misma IP.
Verificación práctica
En una ventana privada, intenta entrar con un usuario inexistente: deberías quedar bloqueado. Desde otro navegador o dispositivo, desbloquea la IP en la pestaña Bloqueos de Wordfence → Cortafuegos y comprueba en Wordfence → Herramientas → Tráfico en directo que el intento quedó registrado con tu IP real. Por último, cierra sesión y vuelve a entrar con tu usuario administrador para confirmar que se solicita el código 2FA.
Desbloqueando la Versión Pro: Funciones clave
Wordfence ofrece tres planes de pago. Según su página de precios oficial, Wordfence Premium cuesta alrededor de 149 USD al año por sitio, Wordfence Care alrededor de 590 USD al año y Wordfence Response alrededor de 1.250 USD al año. Precio sujeto a cambios; consultar web oficial.
La diferencia clave es el tiempo: cuando se publica una vulnerabilidad en un plugin popular, los ataques empiezan en horas, y la versión gratuita recibe la regla que la bloquea 30 días después.
| Función Premium | Beneficio | ¿Para quién conviene? |
|---|---|---|
| Reglas del firewall en tiempo real | Bloquea ataques contra vulnerabilidades recién descubiertas desde el primer día, sin esperar el retraso de 30 días. | Sitios con muchos plugins de terceros, tiendas online y plataformas LMS. |
| Firmas de malware en tiempo real | El escáner reconoce las variantes de malware más recientes en cuanto se identifican. | Webs que no pueden permitirse una infección sin detectar, como sitios con datos de clientes. |
| Lista de bloqueo de IP en tiempo real | Frena a direcciones que atacan activamente otros sitios de la red Wordfence antes de que lleguen a intentar nada, lo que reduce ataques y carga del servidor. | Sitios que reciben muchos intentos de fuerza bruta o bots agresivos. |
| Bloqueo por país | Impide el acceso al sitio completo o solo al inicio de sesión desde los países que elijas. | Negocios locales que reciben ataques constantes desde regiones donde no tienen clientes. |
| Monitoreo de reputación | Avisa si tu dominio o la IP del servidor aparecen en listas negras de spam o de sitios peligrosos. | Webs que dependen del correo transaccional y de la confianza de los navegadores. |
| Registro de auditoría y soporte prioritario | Registra cambios sensibles, como la creación de usuarios o la instalación de plugins, con copia a prueba de manipulaciones en Wordfence Central, e incluye soporte prioritario. | Equipos con varios administradores y agencias que gestionan sitios de clientes. |
Los planes Care y Response incluyen todo lo anterior y añaden ayuda directa de analistas: configuración, auditoría anual, limpieza de malware si el sitio es comprometido y, en el caso de Response, atención 24/7 con tiempos de respuesta de una hora.
Veredicto Final: ¿Qué versión necesitas tú?
| Tu perfil de proyecto | Versión recomendada | ¿Por qué? |
|---|---|---|
| Blog personal, web corporativa pequeña o sitio con bajo tráfico | Wordfence gratuito | Cubre firewall, escáner, 2FA y fuerza bruta sin costo. El retraso de 30 días se compensa actualizando plugins con rapidez. |
| Tienda online, membresías, LMS o web que recibe pagos | Wordfence Premium | Estos sitios guardan datos personales, pedidos o accesos pagados y suelen usar muchos plugins. Las reglas en tiempo real y la lista de bloqueo de IP reducen mucho la ventana de exposición. |
| Agencia, e-commerce avanzado, proyecto de alto tráfico o sitio con información sensible | Wordfence Premium como mínimo; valorar Care o Response | Aquí importa tanto prevenir como tener a quién llamar ante un incidente. Con mucho tráfico, suma un firewall en la nube o una CDN. |
Recomendación final: instala la versión gratuita hoy mismo y aplica los seis pasos de esta guía, porque ya te dejan mejor protegido que la mayoría de los sitios WordPress. Si tu web genera ingresos o maneja datos de clientes, pasa a Premium. Y si no tienes a nadie técnico que pueda reaccionar ante un hackeo, Care o Response son el seguro que te falta.
Preguntas Frecuentes (FAQ)
¿Wordfence hace más lento mi sitio WordPress?
Wordfence añade algo de trabajo al servidor porque el firewall analiza cada petición y el escáner revisa archivos. En la mayoría de los hostings actuales el impacto en la carga de páginas es pequeño, sobre todo si usas caché. Donde más se nota es durante los escaneos en servidores modestos; para eso existe la opción de reducir los recursos del escaneo. Si notas lentitud, revisa también Tráfico en directo, que guarda muchos registros.
¿Es seguro instalar Wordfence?
Sí. Es uno de los plugins de seguridad más usados, con actualizaciones frecuentes y un equipo dedicado a investigar vulnerabilidades. Como cualquier plugin, también puede necesitar parches, así que mantenlo siempre actualizado. Además, conviene descargarlo solo desde el repositorio oficial de WordPress.org o desde la web del desarrollador, nunca desde sitios de terceros que distribuyen copias modificadas.
¿Funciona con WooCommerce, Cloudflare y plugins de caché?
Funciona bien con WooCommerce, LearnDash y los plugins de caché más conocidos, como LiteSpeed Cache o WP Rocket. Con Cloudflare u otro proxy debes indicar en las opciones generales cómo obtener la IP real del visitante. Lo que no conviene es combinarlo con otro plugin de seguridad completo, como Kadence Security o Sucuri, con funciones activas que se solapen, porque generan bloqueos duplicados y conflictos difíciles de diagnosticar.
¿La versión gratuita de Wordfence es suficiente?
Para muchos sitios pequeños, sí. Incluye firewall, escáner, 2FA, reCAPTCHA y protección contra fuerza bruta, que cubren los ataques más comunes. Su punto débil es el retraso de 30 días en las reglas y firmas nuevas. Si actualizas plugins y temas con rapidez, eliminas lo que no usas y tienes copias de seguridad fuera del servidor, la versión gratuita ofrece una protección sólida sin coste.
¿Cuándo conviene pagar Wordfence Premium?
Conviene pagar cuando el sitio genera ingresos, guarda datos de clientes o alumnos, o usa muchos plugins de terceros. También cuando recibes ataques constantes desde ciertos países, porque Premium incluye bloqueo por país. Si una caída o una filtración te costaría más que la licencia anual, la protección en tiempo real se paga sola. Para agencias, el plan Care añade ayuda profesional ante incidentes.
Me bloqueé a mí mismo, ¿qué hago?
Es el error más común tras configurar Wordfence. Si el bloqueo es por intentos fallidos, la pantalla suele ofrecer un enlace para recibir un correo de desbloqueo en la dirección del administrador. Si no funciona, otro administrador puede quitar el bloqueo desde la sección de bloqueos del firewall. Como último recurso, renombra la carpeta del plugin por FTP; consulta la documentación oficial de Wordfence para los pasos completos.







